JAMBI, JAMBI — Berdasarkan laporan yang diterbitkan pada 2 Oktober 2026, Direktorat Reserse Siber Polda Metro Jaya mengungkap kasus pembobolan kartu kredit yang dilakukan melalui modus penyebaran pesan singkat palsu atau phishing. Dalam pengungkapan tersebut, penyidik menetapkan lima orang sebagai tersangka. Modus ini memanfaatkan penyebaran SMS yang dirancang menyerupai pemberitahuan resmi, sehingga penerima dapat terdorong untuk mengikuti arahan yang tercantum di dalamnya.
Informasi mengenai pengungkapan kasus dan penetapan tersangka disampaikan dalam konferensi pers di Polda Metro Jaya, Jakarta Selatan, pada Jumat, 2 Oktober 2026. Keterangan tersebut disampaikan oleh Kasubdit IV Ditressiber Polda Metro Jaya AKBP Grawas Sugiharto. Pernyataan kepolisian menjadi dasar awal untuk menjelaskan perkara yang berkaitan dengan penggunaan perangkat atau jaringan komunikasi dalam penyebaran pesan phishing.
Kasus ini menyoroti risiko penipuan digital yang menyasar informasi kartu kredit melalui pesan singkat palsu. Dalam praktiknya, phishing dapat membuat pesan berbahaya terlihat meyakinkan dengan menggunakan bahasa, tampilan, atau konteks yang menyerupai komunikasi dari pihak resmi. Pengungkapan oleh Direktorat Reserse Siber Polda Metro Jaya menunjukkan bahwa penyalahgunaan teknologi komunikasi menjadi perhatian dalam penegakan hukum siber.
Penetapan lima tersangka menandai perkembangan penting dalam proses penyidikan perkara tersebut. Kepolisian menyampaikan informasi itu sebagai bagian dari hasil pengungkapan kasus pembobolan kartu kredit dengan modus phishing, termasuk dugaan penyebaran SMS palsu melalui skema yang berkaitan dengan fake BTS di jalur MRT Jakarta. Rincian lebih lanjut mengenai identitas, peran masing-masing tersangka, serta aspek lain dalam perkara ini merujuk pada keterangan resmi penyidik dalam proses hukum yang sedang berlangsung.
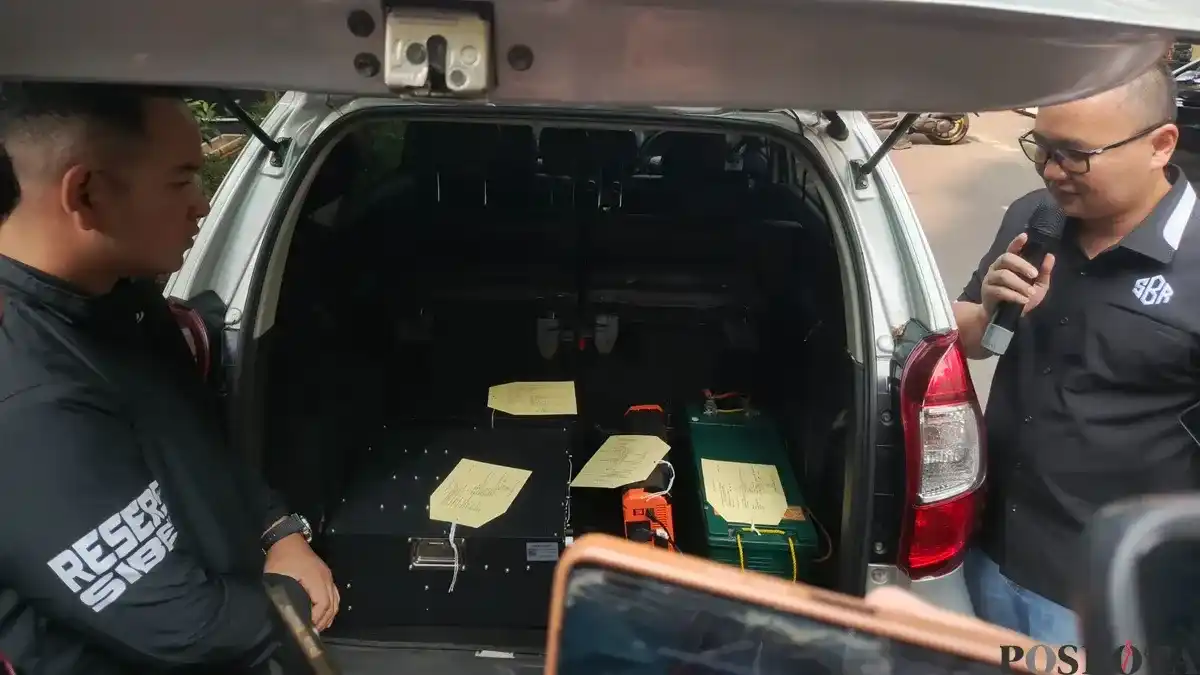
Para tersangka dalam kasus ini disebut menggunakan perangkat fake BTS untuk menyebarkan pesan phishing kepada pengguna ponsel yang berada di sekitar jalur MRT Jakarta. Perangkat tersebut berfungsi memancarkan sinyal seluler sehingga dapat mengirimkan SMS secara massal kepada ponsel di area tertentu. Penyebaran pesan dilakukan sepanjang rute dari kawasan Bundaran HI hingga Blok M, sesuai dengan informasi yang disampaikan dalam perkara tersebut.
SMS yang dikirim tidak secara langsung menyebutkan aktivitas penipuan. Pesan dibuat seolah-olah berasal dari sejumlah pihak yang dikenal oleh masyarakat, termasuk gerai coffee shop, provider telekomunikasi, dan institusi perbankan. Dengan menggunakan identitas tersebut, para tersangka berupaya membuat isi pesan tampak meyakinkan serta relevan bagi penerima. Bentuk pesannya dapat berupa penawaran, pemberitahuan, atau informasi lain yang mendorong pengguna untuk memberikan perhatian.
Di dalam pesan tercantum tautan tertentu yang diarahkan untuk dibuka oleh penerima. Tautan semacam itu menjadi bagian penting dari pola phishing karena dapat mengarahkan pengguna ke halaman yang menyerupai layanan resmi atau meminta informasi tertentu. Dalam kasus ini, penyebaran dilakukan melalui SMS kepada pengguna ponsel di sekitar jalur MRT, bukan melalui komunikasi yang ditujukan hanya kepada individu tertentu. Uraian mengenai pola tersebut didasarkan pada informasi sumber terkait perkara penangkapan enam tersangka. Tidak terdapat kesimpulan mengenai jumlah pesan yang dikirim maupun jumlah penerima yang terdampak. Karena itu, informasi yang tersedia hanya menjelaskan cara penyebaran, wilayah jalur yang disebutkan, serta penyamaran identitas pengirim yang digunakan dalam pesan tersebut.
Modus ini memanfaatkan perangkat yang dikenal sebagai fake BTS, yaitu perangkat yang menyimulasikan spektrum frekuensi GSM kepada ponsel di sekitarnya. Dengan simulasi tersebut, perangkat dapat bekerja menyerupai base transceiver station (BTS) asli yang biasa digunakan jaringan seluler. Padahal, perangkat itu bukan bagian dari infrastruktur jaringan resmi, melainkan BTS bayangan yang berada di sekitar pengguna dan memancarkan sinyal agar dikenali oleh ponsel.
Ketika ponsel berada dalam jangkauan perangkat tersebut, korban dapat menerima pesan singkat atau SMS yang tampak meyakinkan. Pesan itu memuat tautan yang mengarahkan penerima ke halaman tertentu. Bagi pengguna, pesan tersebut dapat terlihat seperti pemberitahuan resmi karena diterima melalui perangkat seluler dan disampaikan dengan format yang menyerupai komunikasi dari perusahaan atau perbankan.
Setelah tautan dibuka, korban tidak diarahkan ke laman resmi, melainkan ke situs palsu. Situs tiruan itu dirancang agar tampil menyerupai situs perusahaan atau perbankan yang sebenarnya. Kemiripan tampilan tersebut dapat membuat pengguna mengira bahwa mereka sedang berinteraksi dengan layanan resmi. Elemen visual dan penyajian halaman dibuat untuk membangun kesan keaslian, meskipun alamat yang dibuka bukan laman resmi lembaga terkait.
Di dalam situs palsu tersebut, korban kemudian diminta memasukkan informasi kartu kredit. Data yang diketikkan diberikan langsung melalui halaman tiruan yang dikendalikan oleh pelaku. Dengan demikian, rangkaian modus ini terdiri atas dua bagian utama: perangkat yang menyimulasikan BTS untuk menyampaikan SMS kepada ponsel di sekitarnya, serta situs palsu yang menyerupai laman resmi untuk meminta informasi kartu kredit. Pemahaman atas mekanisme ini penting agar pengguna lebih cermat membedakan pesan dan tautan resmi dari halaman yang hanya dibuat menyerupai layanan perusahaan atau perbankan.
Penyelidikan kasus phishing kartu kredit melalui perangkat Fake BTS bermula setelah polisi menerima laporan masyarakat mengenai pesan singkat atau SMS yang diduga palsu. Pesan tersebut dilaporkan memuat informasi yang berpotensi menyesatkan penerima dan diduga menjadi bagian dari upaya penyebaran tautan atau permintaan data pribadi. Laporan itu kemudian menjadi dasar bagi penyidik untuk menelusuri sumber pengiriman pesan serta mengidentifikasi pola pergerakan pihak yang diduga terlibat.
Dalam tahap awal penyelidikan, polisi berupaya mencocokkan waktu dan lokasi penyebaran SMS dengan aktivitas kendaraan yang berada di sekitar jalur operasi. Penelusuran tersebut mengarah pada kecurigaan terhadap sebuah mobil berwarna silver dengan nomor polisi B-2755-XXX. Kendaraan itu disebut bergerak secara lambat dan beberapa kali melintasi rute yang menjadi lokasi operasi penyebaran SMS. Pola pergerakannya dinilai perlu diperhatikan karena berlangsung di area yang berkaitan dengan laporan masyarakat mengenai pesan mencurigakan tersebut.
Informasi mengenai mobil itu selanjutnya menjadi salah satu petunjuk dalam pengembangan penyelidikan. Penyidik tidak hanya memeriksa isi laporan dan karakteristik SMS, tetapi juga mengamati kendaraan yang diduga memiliki keterkaitan dengan aktivitas penyebaran pesan. Pengamatan dilakukan untuk memperoleh gambaran mengenai hubungan lokasi kendaraan, jalur yang dilalui, dan dugaan sumber sinyal atau pengiriman pesan palsu.
Awal penangkapan bermula pada 31 Juli 2026, ketika tim melakukan penyelidikan dan menemukan mobil dengan ciri-ciri tersebut. Penemuan kendaraan itu menjadi bagian penting dari rangkaian tindakan awal kepolisian dalam mengembangkan kasus. Namun, bahan yang tersedia tidak memuat uraian lebih lanjut mengenai proses penangkapan, sehingga kronologi pada tahap ini terbatas pada penerimaan laporan masyarakat, penelusuran sumber penyebaran SMS, serta ditemukannya kendaraan silver yang sebelumnya dicurigai melintasi rute operasi.